
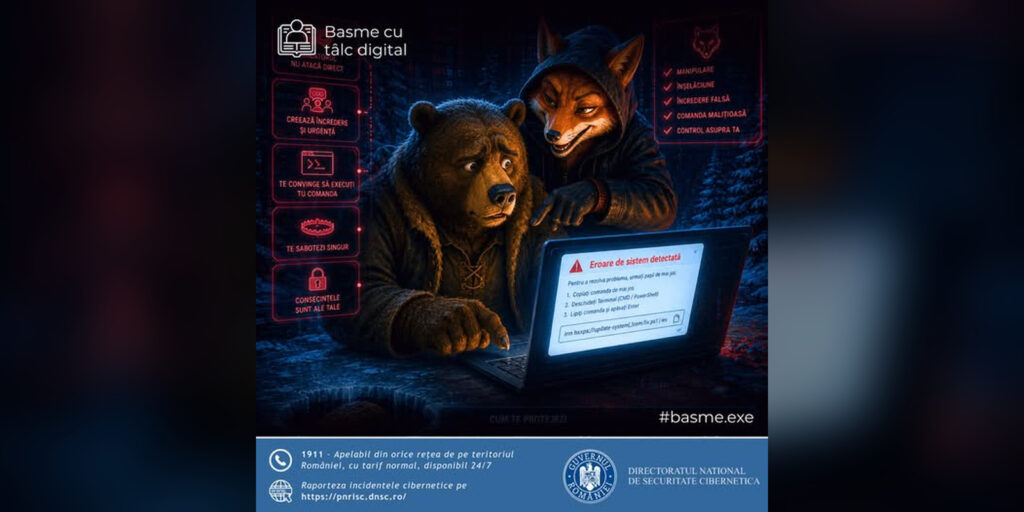
Directoratul Național de Securitate Cibernetică (DNSC) avertizează asupra atacurilor de tip ClickFix, una dintre cele mai perfide capcane online de acum. În acest tip de atac, hackerul nu mai trebuie să treacă de antivirus sau să găsească o breșă în sistem, pentru că victima execută singură comanda care îi compromite calculatorul. Avertismentul se adresează în special copiilor și adolescenților, iar DNSC a ales să explice mecanismul cu o poveste pe care o știe orice elev: „Ursul păcălit de vulpe”, de Ion Creangă.
Comparația e potrivită. În poveste, vulpea nu se bate cu ursul, pentru că n-ar avea nicio șansă. Îl convinge în schimb să-și bage coada în copcă, cu promisiunea că va prinde mulți pești. Ursul are încredere, face exact ce i se spune și rămâne prins. „Vulpea nu îl obligă pe urs să își bage coada în copcă. Îl convinge că este cea mai bună alegere”, rezumă specialiștii DNSC. Materialul face parte din campania „Basme cu tâlc digital”, în care instituția folosește povești cunoscute ca să-i învețe pe cei mici să recunoască pericolele de pe internet.
În practică, scenariul arată cam așa: pe ecran apare un mesaj care pare legitim și îl roagă pe utilizator să urmeze câțiva pași ca să rezolve o problemă. I se poate cere să confirme că nu este robot, i se poate spune că sistemul a detectat o eroare sau că trebuie să copieze și să ruleze o anumită comandă. Totul pare o formalitate. Comanda poate însă instala programe malware, poate compromite dispozitivul sau îi poate da atacatorului acces la el. Rețeta, așa cum o descrie DNSC, are două ingrediente: încrederea și senzația de urgență.
Tocmai de aceea copiii sunt o țintă ușoară. Petrec mult timp pe site-uri de jocuri, caută moduri, extensii sau descărcări gratuite și sunt obișnuiți să dea click pe „Accept” sau „Continuă” fără să citească. Un mesaj care promite că „rezolvă” rapid o problemă sună exact ca o scurtătură pe care ar lua-o fără să stea pe gânduri. Metoda merge și la adulți, pentru că nu exploatează o slăbiciune tehnică, ci reflexul de a urma instrucțiunile care par oficiale.
Recomandările experților sunt simple. Nu executați comenzi pe care nu le înțelegeți și nu copiați cod în Terminal, PowerShell sau Command Prompt doar pentru că așa vă cere un site. Acestea sunt programele prin care se pot introduce și rula comenzi direct pe calculator. Orice pas tehnic prezentat drept „urgent” sau „obligatoriu” ar trebui să ridice semne de întrebare. Dacă aveți dubii, cereți ajutorul cuiva de încredere înainte să continuați. Incidentele de securitate cibernetică pot fi raportate la numărul 1911, disponibil 24 de ore din 24, sau prin platforma PNRISC.
Sursă text și foto: Mediafax — articolul original