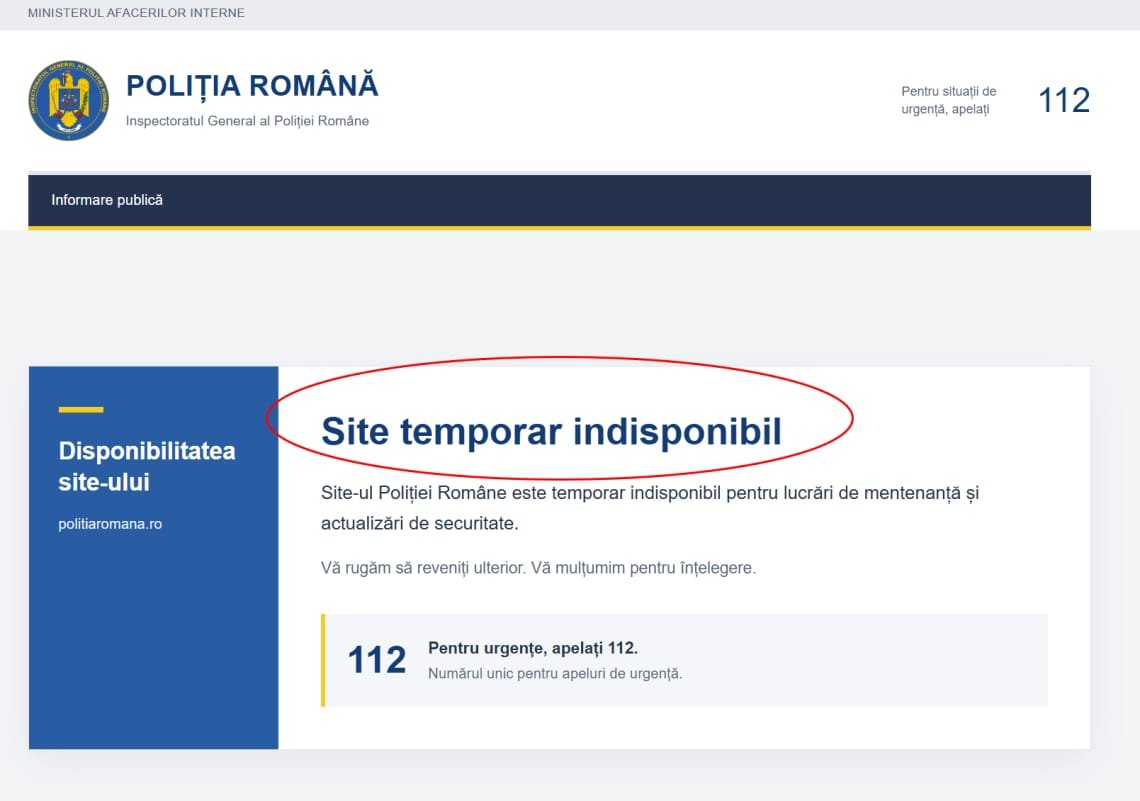
Site-ul Poliției Române și paginile inspectoratelor județene au devenit temporar indisponibile, vineri, 23 octombrie 2026, în contextul unei alerte cibernetice mondiale. Zeci de instituții și firme din mai multe țări și-au închis preventiv site-urile după descoperirea a două vulnerabilități critice în PHP, limbajul de programare pe care rulează o mare parte din internet. Pentru utilizatori, efectul se vede deja: servicii publice, platforme universitare și chiar magazine online care nu mai pot fi accesate.
Poliția Română a anunțat că sunt în desfășurare lucrări de mentenanță și actualizări de securitate. La Universitatea Babeș-Bolyai din Cluj-Napoca au fost suspendate preventiv anumite servicii și aplicații online, iar primăria Tulcea a luat aceeași măsură pentru a-și proteja datele cetățenilor. Guvernele ar fi cerut celor care folosesc PHP să își închidă site-urile până la instalarea actualizărilor. Premierul britanic nu apare în sursă, dar Guvernul de la Londra a anunțat o perturbare limitată a serviciilor online, iar în Olanda site-ul Institutului Național pentru Sănătate Publică și Mediu era indisponibil și vineri.
Breșele ar permite atacatorilor să pătrundă în servere fără parole și să fure informații sensibile. Au fost descoperite inițial cu ajutorul inteligenței artificiale. Ryan Austin, cercetător la compania de securitate cibernetică Cali, care a contribuit la identificarea lor, spune că este „cea mai gravă vulnerabilitate” pe care a găsit-o vreodată.
Riscul nu e teoretic. Pim Takkenberg, expert în securitate cibernetică, atrage atenția că există deja mai multe „dovezi de concept”, adică demonstrații care arată cum pot fi exploatate falele. Potrivit companiei Cloudflare, au avut loc deja milioane de tentative de exploatare, iar Amazon a dezvăluit că a fost vizat de mai multe încercări de atac.
România ar putea fi mai expusă decât alte state. Specialistul Mircea Șerdin explică faptul că instituțiile de la noi folosesc frecvent WordPress, platformă construită pe PHP și preferată de mulți români. În plus, interfețele de administrare ale unor dispozitive de acasă, precum routerele sau aparatele smart, pot funcționa în același limbaj. Concret, o breșă de acest fel poate afecta de la cumpărăturile online până la aplicațiile școlilor și serviciile publice, iar administratorii sunt acum în cursă contra cronometru cu hackerii, care pot folosi demonstrațiile publice înainte ca actualizările să ajungă peste tot.
Sursă text și foto: We Radio — articolul original